
WordPress fait tourner plus de 40 % des sites web dans le monde. Ce succès a un revers : le CMS le plus populaire est aussi la cible préférée des pirates. Chaque jour, des robots automatisés parcourent le web à la recherche de sites WordPress mal protégés : extension obsolète, mot de passe faible, thème piraté, hébergement vieillissant. Une seule faille suffit pour qu’un site soit défiguré, utilisé pour envoyer du spam, redirigé vers des sites frauduleux ou infecté par un logiciel malveillant.
La bonne nouvelle, c’est que l’immense majorité des piratages peuvent être évités avec des mesures simples et régulières. Dans ce guide, les experts de Touchlink vous expliquent comment sécuriser son site WordPress contre le piratage, étape par étape, et ce qu’il faut faire si votre site a déjà été attaqué.
Pourquoi les sites WordPress sont-ils piratés ?
Contrairement à une idée reçue, WordPress lui-même est un logiciel plutôt sûr, maintenu par une large communauté et une équipe de sécurité dédiée. Le problème vient surtout de son écosystème et de la façon dont les sites sont gérés. Les rapports annuels publiés par des éditeurs spécialisés en sécurité WordPress montrent de façon constante que la très grande majorité des vulnérabilités découvertes concernent des extensions, loin devant les thèmes et le cœur de WordPress.
Les causes les plus fréquentes de piratage sont :
- Les extensions et thèmes non mis à jour, qui contiennent des failles connues et documentées, exploitées automatiquement par les robots.
- Les mots de passe faibles ou réutilisés, cassés par des attaques par force brute ou récupérés lors de fuites de données sur d’autres services.
- Les thèmes et extensions « nulled », c’est-à-dire des versions premium piratées téléchargées gratuitement, qui contiennent très souvent du code malveillant.
- Un hébergement mal configuré ou une version de PHP qui n’est plus maintenue.
- Des comptes utilisateurs trop nombreux, avec des droits administrateur accordés sans nécessité.
La plupart des attaques ne sont pas ciblées : votre site n’est pas visé parce qu’il est important, mais parce qu’il est vulnérable. C’est pourquoi même un petit site vitrine doit être protégé.
Quelles sont les conséquences d’un site piraté ?
Un piratage n’est jamais anodin. Les conséquences peuvent être lourdes pour votre activité :
- Perte de chiffre d’affaires : un site e-commerce hors ligne ou détourné ne vend plus.
- Chute du référencement : Google peut afficher un avertissement « Ce site a peut-être été piraté » ou retirer vos pages de ses résultats, et injecter des pages de spam ruine votre référencement naturel.
- Atteinte à l’image de marque : vos clients perdent confiance s’ils sont redirigés vers des contenus frauduleux.
- Fuite de données personnelles : en cas de vol de données clients, vous pouvez être tenu de notifier la CNIL et les personnes concernées, conformément au RGPD.
- Blocage par l’hébergeur ou inscription de votre domaine sur des listes noires, ce qui peut aussi empêcher vos e-mails d’arriver à destination.
Sans compter le temps et le coût d’un nettoyage, souvent bien supérieurs à ceux d’une maintenance préventive.
Les 10 mesures essentielles pour sécuriser WordPress
1. Mettre à jour WordPress, les thèmes et les extensions
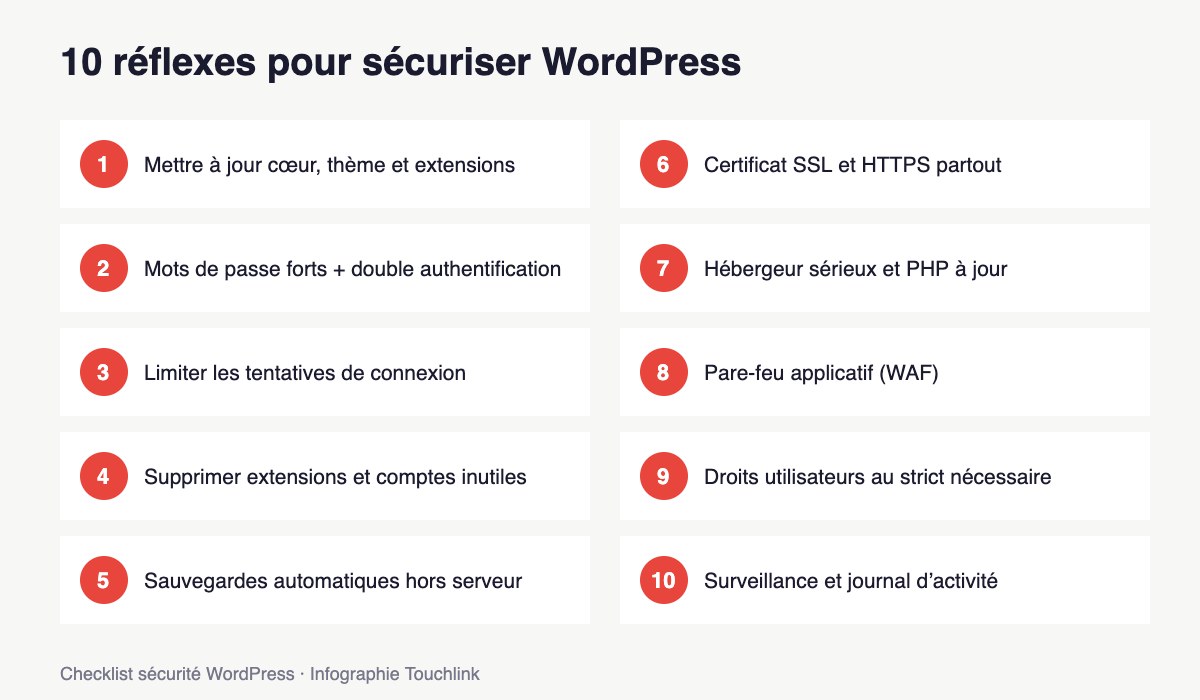
C’est la mesure la plus importante. Les mises à jour corrigent les failles de sécurité découvertes : tant qu’elles ne sont pas appliquées, votre site reste exposé. Activez les mises à jour automatiques pour les versions mineures de WordPress, qui contiennent les correctifs de sécurité, et surveillez les mises à jour des extensions et des thèmes au moins une fois par semaine. Pour les sites critiques, testez les mises à jour importantes sur un site de préproduction avant de les appliquer en production.
2. Utiliser des mots de passe forts et la double authentification
Chaque compte doit avoir un mot de passe long, unique et généré aléatoirement, idéalement stocké dans un gestionnaire de mots de passe. Surtout, activez la double authentification (2FA) pour tous les administrateurs et éditeurs : même si un mot de passe est découvert, l’attaquant ne pourra pas se connecter sans le second facteur. Évitez aussi les identifiants évidents comme « admin » ou le nom du site.
3. Limiter les tentatives de connexion
Les attaques par force brute consistent à tester des milliers de combinaisons d’identifiants sur la page de connexion. Limiter le nombre de tentatives, bloquer temporairement les adresses IP suspectes et ajouter un CAPTCHA sur le formulaire de connexion réduisent fortement ce risque. Si vous n’utilisez pas le protocole XML-RPC (utilisé par certaines applications et services externes), vous pouvez aussi le désactiver, car il est régulièrement exploité pour ce type d’attaques.
4. Faire le ménage dans les extensions, thèmes et comptes
Chaque extension installée est une porte d’entrée potentielle. Supprimez, et pas seulement désactivez, les extensions et thèmes que vous n’utilisez pas. Choisissez des extensions populaires, régulièrement mises à jour et bien notées, et bannissez les versions piratées. Faites de même pour les comptes utilisateurs : supprimez ceux des anciens collaborateurs ou prestataires. Pour bien choisir vos outils, consultez notre sélection des plugins indispensables pour WordPress.
5. Mettre en place des sauvegardes automatiques
Une sauvegarde récente est votre meilleure assurance : en cas de problème, elle permet de restaurer le site en quelques minutes. Appliquez la règle du 3-2-1 : au moins trois copies de vos données, sur deux supports différents, dont une stockée hors du serveur. Sauvegardez à la fois les fichiers et la base de données, avec une fréquence adaptée à votre activité (quotidienne pour un site e-commerce), et testez régulièrement la restauration : une sauvegarde qui ne se restaure pas ne sert à rien.
6. Passer tout le site en HTTPS
Un certificat SSL chiffre les échanges entre le navigateur et votre serveur, ce qui protège notamment les identifiants de connexion et les données saisies dans vos formulaires. Aujourd’hui, des certificats gratuits sont proposés par la plupart des hébergeurs. Le HTTPS est aussi un signal de confiance pour les visiteurs et un critère pris en compte par Google, comme nous l’expliquions dans notre article sur le HTTPS et le référencement.
7. Choisir un hébergement sérieux et une version de PHP à jour
L’hébergement est le socle de la sécurité de votre site. Privilégiez un hébergeur qui propose l’isolation des comptes, des sauvegardes, une protection contre les attaques par déni de service, une surveillance des logiciels malveillants et un support réactif. Vérifiez que votre site utilise une version de PHP encore maintenue : les anciennes versions ne reçoivent plus de correctifs de sécurité et ralentissent votre site.
8. Installer un pare-feu applicatif (WAF)
Un pare-feu applicatif web filtre le trafic avant qu’il n’atteigne votre site et bloque les requêtes malveillantes connues : injections SQL, scripts intersites, robots malveillants, tentatives d’exploitation de failles. Il peut être installé sous forme d’extension de sécurité WordPress ou fourni au niveau du réseau par un service de type CDN. Les deux approches sont complémentaires.
9. Appliquer le principe du moindre privilège
Chaque utilisateur ne doit disposer que des droits strictement nécessaires : un rédacteur n’a pas besoin d’être administrateur. Côté serveur, vérifiez les permissions des fichiers et des dossiers, protégez le fichier wp-config.php et désactivez l’éditeur de fichiers intégré au tableau de bord (constante DISALLOW_FILE_EDIT), afin qu’un compte compromis ne puisse pas modifier directement le code du site.
10. Surveiller votre site en continu
La sécurité n’est pas une action ponctuelle, c’est un suivi. Mettez en place un journal d’activité pour savoir qui fait quoi sur le site, une surveillance de la disponibilité, une analyse régulière des fichiers à la recherche de code malveillant et des alertes en cas de modification suspecte. Inscrivez aussi votre site dans la Google Search Console : Google vous préviendra s’il détecte un problème de sécurité.
Les bonnes pratiques avancées
Une fois les fondamentaux en place, quelques mesures supplémentaires renforcent encore la protection, en particulier pour les sites à fort trafic ou les boutiques en ligne :
- Utiliser un environnement de préproduction pour tester les mises à jour et les nouveaux développements sans risque pour le site en ligne.
- Restreindre l’accès à l’administration par adresse IP ou via un VPN pour les équipes internes.
- Ajouter des en-têtes de sécurité HTTP (Content-Security-Policy, X-Frame-Options, Strict-Transport-Security) qui protègent les visiteurs contre certaines attaques.
- Utiliser SFTP ou SSH plutôt que le FTP classique, qui transmet les mots de passe en clair.
- Protéger la base de données avec un utilisateur dédié aux droits limités et un mot de passe robuste.
- Faire réaliser un audit de sécurité périodique par un professionnel, surtout après des développements spécifiques.
À l’inverse, méfiez-vous des fausses bonnes idées : changer simplement l’adresse de la page de connexion ou le préfixe des tables de la base de données apporte un gain limité. Ces mesures peuvent réduire le bruit des attaques automatisées, mais elles ne remplacent jamais les mises à jour, les mots de passe forts et les sauvegardes.
Comment savoir si son site WordPress a été piraté ?
Un piratage n’est pas toujours visible au premier coup d’œil. Certains logiciels malveillants restent discrets pour exploiter votre site le plus longtemps possible. Voici les signes qui doivent vous alerter :
- des redirections inattendues vers d’autres sites, parfois uniquement sur mobile ou depuis Google ;
- des pages ou des liens inconnus dans les résultats de recherche, souvent en langue étrangère (pharmacie, casino, contrefaçon) ;
- un avertissement de Google ou de votre navigateur indiquant que le site est dangereux ;
- des comptes administrateurs que vous n’avez pas créés ;
- un ralentissement anormal du site ou une consommation de ressources inhabituelle signalée par l’hébergeur ;
- des e-mails de votre domaine qui finissent en spam ou des alertes de votre hébergeur.
Pour vérifier les résultats indexés, tapez « site:votredomaine.fr » dans Google et parcourez les pages affichées : la présence de contenus que vous n’avez jamais publiés est un indice fort de piratage.
Que faire si votre site WordPress a été piraté ?
Si vous pensez que votre site a été compromis, gardez votre calme et agissez méthodiquement :
- Mettez le site en maintenance pour protéger vos visiteurs et limiter les dégâts.
- Changez tous les mots de passe : comptes WordPress, base de données, hébergement, FTP/SFTP et messagerie.
- Prévenez votre hébergeur, qui peut vous aider à identifier l’origine de l’attaque et vous fournir des sauvegardes.
- Analysez et nettoyez le site : recherchez les fichiers modifiés, le code injecté, les comptes suspects et les tâches planifiées malveillantes. Remplacez le cœur de WordPress, les thèmes et les extensions par des versions saines téléchargées depuis leurs sources officielles.
- Restaurez une sauvegarde saine si vous en disposez, en vous assurant qu’elle date d’avant l’infection, puis appliquez immédiatement toutes les mises à jour.
- Corrigez la faille d’origine : sans cela, le site sera de nouveau piraté dans les jours qui suivent.
- Demandez un réexamen à Google via la Search Console si votre site a été signalé comme dangereux.
- Évaluez l’impact sur les données personnelles : en cas de violation de données, le RGPD prévoit une notification à la CNIL dans les 72 heures lorsque la violation présente un risque pour les personnes concernées.
Le nettoyage d’un site piraté est une opération technique délicate : un fichier malveillant oublié suffit pour que l’infection revienne. N’hésitez pas à faire appel à des professionnels.
Boutiques WooCommerce : des précautions supplémentaires
Un site e-commerce manipule des données particulièrement sensibles : coordonnées des clients, historiques de commandes, parfois informations de facturation. La sécurité d’une boutique WooCommerce mérite donc une attention renforcée. Confiez le traitement des paiements à un prestataire certifié, afin que les numéros de carte ne transitent jamais par votre serveur. Limitez strictement les comptes ayant accès aux commandes, activez la double authentification pour toute l’équipe, et surveillez les créations de comptes et les commandes inhabituelles, qui peuvent signaler une tentative de fraude.
Les sauvegardes doivent aussi être plus fréquentes : une boutique qui reçoit des commandes chaque heure ne peut pas se contenter d’une sauvegarde hebdomadaire. Enfin, testez systématiquement le tunnel de commande après chaque mise à jour : une extension de paiement défaillante peut faire perdre des ventes sans que vous vous en rendiez compte.
Le facteur humain : sensibiliser vos équipes
La meilleure configuration technique ne protège pas contre une erreur humaine. De nombreux incidents commencent par un e-mail d’hameçonnage (phishing) imitant votre hébergeur, WordPress ou un outil que vous utilisez, et invitant à saisir ses identifiants sur une fausse page. Sensibilisez toutes les personnes qui ont accès à votre site : vérifier l’adresse d’un lien avant de cliquer, ne jamais communiquer ses identifiants par e-mail, signaler immédiatement tout message suspect. Quand un collaborateur ou un prestataire quitte le projet, supprimez son compte et changez les accès partagés sans attendre.
Votre routine de sécurité WordPress
Pour ne rien oublier, voici une routine simple que vous pouvez appliquer ou confier à votre prestataire :
- Chaque semaine : appliquer les mises à jour de sécurité, vérifier que les sauvegardes se sont bien déroulées, consulter les alertes de l’extension de sécurité.
- Chaque mois : passer en revue les comptes utilisateurs et les extensions installées, contrôler la Search Console, analyser le site à la recherche de fichiers suspects.
- Chaque trimestre : tester la restauration complète d’une sauvegarde, vérifier la version de PHP et la configuration de l’hébergement, renouveler les mots de passe sensibles si nécessaire.
- Chaque année : faire réaliser un audit de sécurité complet et mettre à jour votre procédure en cas d’incident.
Combien coûte la sécurisation d’un site WordPress ?
La sécurité d’un site WordPress repose surtout sur une maintenance régulière. Selon la taille et la criticité du site, un contrat de maintenance incluant mises à jour, sauvegardes, surveillance et corrections représente généralement de quelques dizaines à quelques centaines d’euros par mois. Il faut parfois y ajouter des licences d’outils de sécurité premium ou un service de pare-feu.
Ce budget est à comparer avec le coût d’un piratage : intervention d’urgence, perte de ventes, dégradation du référencement, temps passé et image abîmée. Dans la quasi-totalité des cas, la prévention coûte nettement moins cher que la réparation. Pour avoir une vision complète du budget d’un site sur la durée, consultez notre guide sur le prix de la création d’un site internet et ses coûts récurrents.
Sécurité WordPress : les erreurs les plus courantes
Penser que son site est trop petit pour intéresser les pirates. Les attaques sont automatisées et visent tous les sites vulnérables, sans distinction.
Reporter les mises à jour par peur de casser le site. C’est compréhensible, mais le risque de rester sur une version vulnérable est bien plus grand. La solution : sauvegarder, tester, puis mettre à jour.
Accumuler les extensions. Plus il y en a, plus la surface d’attaque est grande et plus la maintenance devient complexe.
Partager un même compte administrateur entre plusieurs personnes ou prestataires. Chaque intervenant doit disposer de son propre compte, avec les droits nécessaires, pour garder une traçabilité.
Stocker les sauvegardes uniquement sur le même serveur. Si le serveur est compromis ou tombe en panne, les sauvegardes disparaissent avec lui.
Touchlink sécurise et maintient votre site WordPress
Chez Touchlink, nous développons des sites WordPress et WooCommerce depuis de nombreuses années, et la sécurité fait partie intégrante de chacun de nos projets. Nous vous proposons :
- un audit de sécurité de votre site existant : versions, extensions, comptes, configuration serveur et points faibles ;
- la sécurisation complète de votre WordPress : HTTPS, double authentification, pare-feu, durcissement de la configuration ;
- un contrat de maintenance : mises à jour testées, sauvegardes externalisées, surveillance et support réactif ;
- une intervention en cas de piratage : nettoyage, correction de la faille et accompagnement auprès de Google.
Que vous souhaitiez créer un nouveau site sécurisé dès sa conception ou protéger un site existant, notre équipe vous accompagne. Découvrez notre offre de création, maintenance et sécurisation de sites web.
FAQ : sécurité WordPress
WordPress est-il un CMS sécurisé ?
Oui, le cœur de WordPress est régulièrement audité et corrigé. La plupart des piratages viennent d’extensions ou de thèmes non mis à jour, de mots de passe faibles ou d’hébergements mal configurés. Un WordPress bien maintenu est un CMS fiable.
Une extension de sécurité suffit-elle ?
Non. Une extension de sécurité est utile, mais elle ne remplace ni les mises à jour, ni les sauvegardes, ni les bonnes pratiques de gestion des comptes. La sécurité repose sur un ensemble de mesures complémentaires.
À quelle fréquence faut-il mettre à jour son site ?
Les correctifs de sécurité doivent être appliqués dès que possible, idéalement dans les jours qui suivent leur publication. Une vérification hebdomadaire est un bon rythme pour la plupart des sites.
Un site piraté peut-il perdre son référencement ?
Oui. Si Google détecte un piratage, il peut afficher un avertissement aux internautes ou retirer des pages de ses résultats. Après nettoyage et demande de réexamen, le référencement se rétablit généralement, mais cela peut prendre du temps.
Faut-il un certificat SSL payant ?
Pour la grande majorité des sites, un certificat gratuit offre le même niveau de chiffrement. Les certificats payants apportent surtout des garanties ou une validation renforcée de l’organisation, utiles dans certains secteurs.
Mon site est-il plus en sécurité chez un hébergeur « WordPress managé » ?
Souvent, oui. Les offres d’hébergement WordPress infogéré incluent généralement des mises à jour automatiques, des sauvegardes quotidiennes, un pare-feu et une surveillance des logiciels malveillants. Elles coûtent un peu plus cher qu’un hébergement mutualisé classique, mais elles allègent considérablement la charge de maintenance. Attention toutefois : elles ne dispensent pas de gérer correctement vos comptes, vos mots de passe et le choix de vos extensions.
Faut-il masquer la version de WordPress ?
Masquer le numéro de version peut compliquer légèrement le travail de certains robots, mais l’effet reste marginal. La vraie protection consiste à toujours utiliser la dernière version disponible.
Conclusion : la sécurité, un investissement continu
Sécuriser son site WordPress n’a rien d’insurmontable. Mises à jour régulières, mots de passe forts et double authentification, sauvegardes externalisées, HTTPS, hébergement de qualité et surveillance continue suffisent à éviter la grande majorité des attaques. L’essentiel est d’en faire une routine, plutôt qu’une réaction après un incident.
Vous n’avez pas le temps de gérer la sécurité de votre site, ou vous craignez qu’il soit déjà vulnérable ? L’équipe Touchlink réalise un audit de votre WordPress et vous propose un plan de sécurisation et de maintenance adapté à votre activité. Faites sécuriser votre site par nos experts.
Un commentaire
Les commentaires sont clos.